Serien / 1 Teil
Souveräne Cloud 2026
Eine eigene, sauber abgesicherte Kubernetes-Umgebung auf mehreren Cloud-Servern bei einem deutschen Anbieter, die mitwächst: Ziele, Kosten, Sicherheit und Betrieb, mit allen Hürden aus dem echten Betrieb.
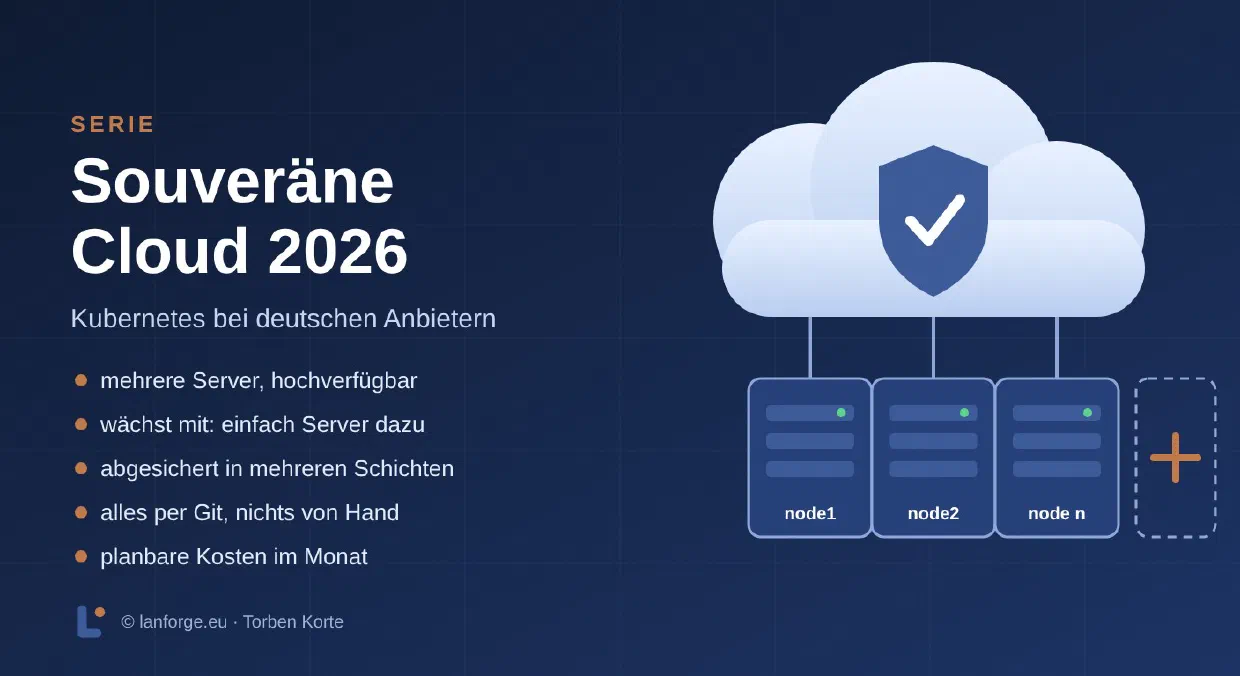
Die Fortsetzung von Private Cloud 2026@home: Die Dienste laufen heute auf mehreren Cloud-Servern bei einem deutschen Anbieter. Diese Serie zeigt, wie die Umgebung aufgebaut ist, was sie kostet und wie sie abgesichert ist.
Worum geht es? #
Nextcloud, Immich, Paperless-ngx, Vaultwarden und eine Finanzverwaltung laufen auf einem hochverfügbaren k3s-Cluster. Alles ist in einem Git-Repository beschrieben und wird per Flux ausgerollt. Einer der Schwerpunkte liegt auf Sicherheit: WireGuard statt offener Verwaltungszugänge, Login per Passkey, Admission Policies, SELinux, verschlüsseltes etcd und Backups, die sich wirklich wiederherstellen lassen.
Wachsen per Design #
Die Umgebung ist von Anfang an darauf ausgelegt, mitzuwachsen. Reicht die Leistung nicht mehr, kommen weitere Server als Worker-Nodes dazu oder bestehende Server bekommen beim Anbieter einen größeren Tarif. Weil der gesamte Cluster-Inhalt im Git-Repository beschrieben ist, muss dafür nichts neu eingerichtet werden: Ein neuer Node tritt dem Cluster bei, Flux bringt die nötigen Bausteine mit, und Kubernetes verteilt die Last automatisch. Bezahlt wird nur, was tatsächlich läuft.
Für wen ist die Serie gedacht? #
- Kleine Unternehmen, Selbstständige und Vereine, die ihre Daten selbst in der Hand behalten wollen
- Admins und DevOps-Engineers, die einen erprobten Referenz-Stack für die Cloud suchen
- Alle, die digitale Souveränität wollen, ohne eigene Hardware zu betreiben
Passende Leistungen #
Wer so eine Umgebung für das eigene Unternehmen möchte, findet die passenden Leistungen unter Cloud-Native & Kubernetes, IT-Security & Absicherung und Automation & CI/CD.